Übersicht über Begrifflichkeiten des Benutzer-Managements im VASGARD/IAN
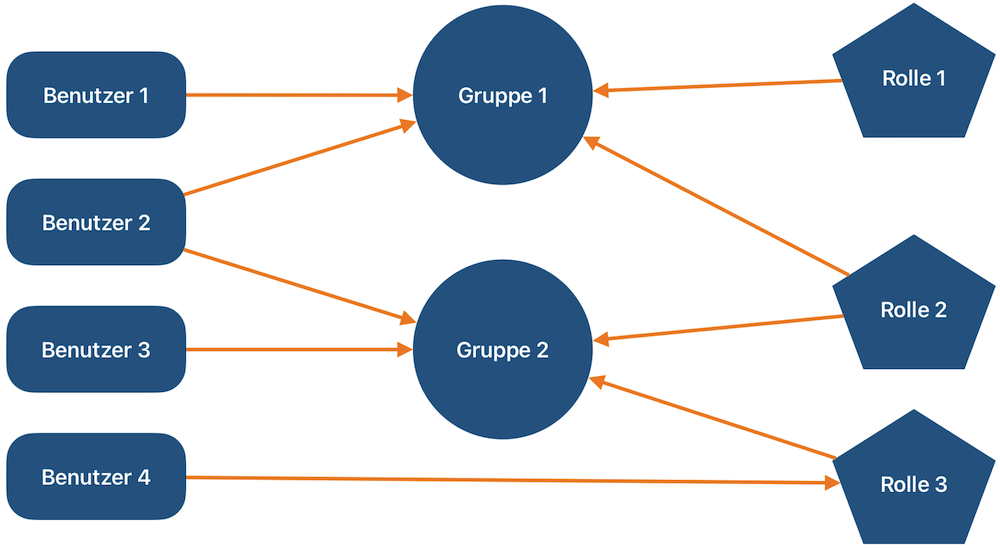
Benutzer: Einzelner sich anmeldender Nutzer
Gruppen: Verbindendes Element zwischen mehreren Benutzern und mehrere Rollen.
Rollen: Menge an Berechtigungen, die zu einer Rolle zusammengefasst werden. Eine Rolle kann einer Gruppe oder einem Benutzer zugeordnet sein.
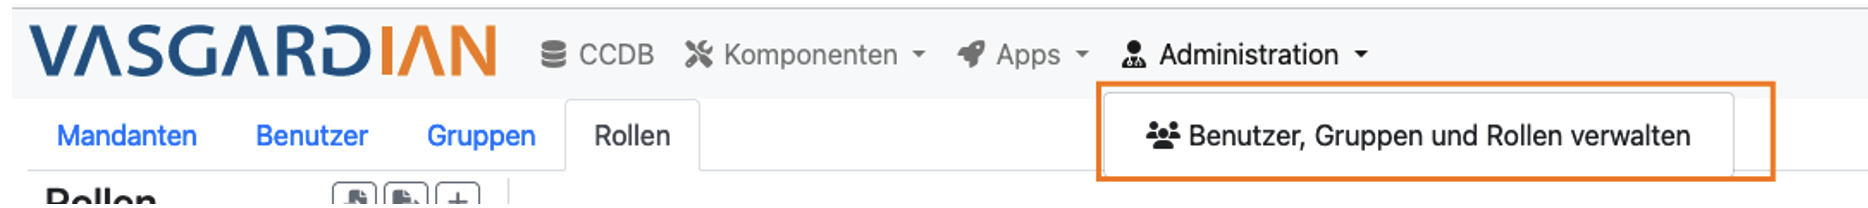
Unter Administration können Benutzern, Gruppen und Rollen verwalten aufgerufen werden.
Benutzer
Ein Benutzer kann sich am VASGARD/IAN anmelden. Wird der Benutzer über eine Schnittstelle aus einem externen Anmeldesystem übergeben, wird der Benutzer bei der ersten erfolgreichen Anmeldung automatisch angelegt. Einem Benutzer können Gruppen oder auch direkt Rollen zugeordnet werden. Es wird jedoch empfohlen, Gruppen zu verwenden. Einem Benutzer können zudem mehrere Gruppen zugeordnet werden.
Bei den Benutzern wird zwischen zwei Arten unterschieden:
Systembenutzer
LDAP Benutzer
Beide Benutzerarten bestehen aus dem gleichen Stammdatenset und müssen beim Erstellen dem gewünschten Mandanten zugeordnet werden.
Systembenutzer anlegen
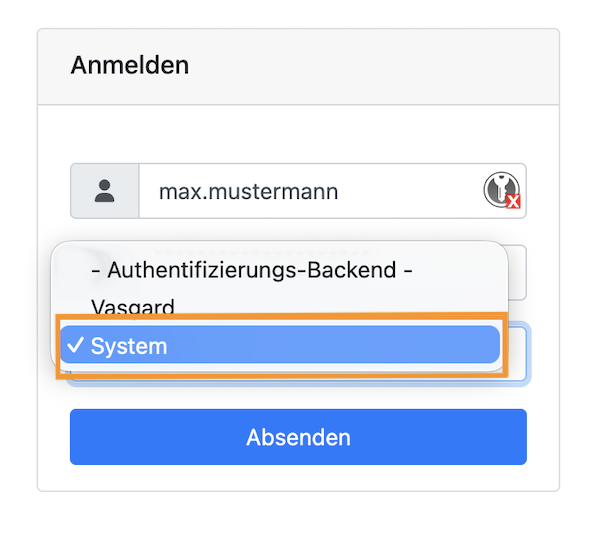
Systembenutzer werden innerhalb des VASGARD/IAN angelegt und gepflegt. Dort wird auch das Passwort festgelegt und verwaltet. Als Authentifizierungs-Backend muss für diese Benutzer beim anmelden System ausgewählt werden.
1. Im Menüpunkt Administration die Option Benutzer, Gruppen und Rollen verwalten auswählen.
2. In den Tab Benutzer wechseln.
3. Über den Button + den Vorgang zum Anlegen eines neuen Benutzers starten.
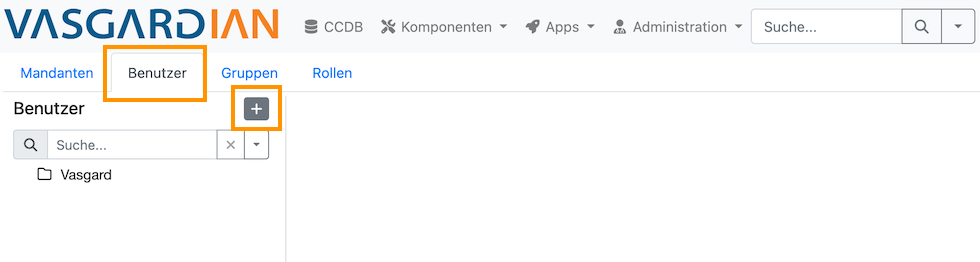
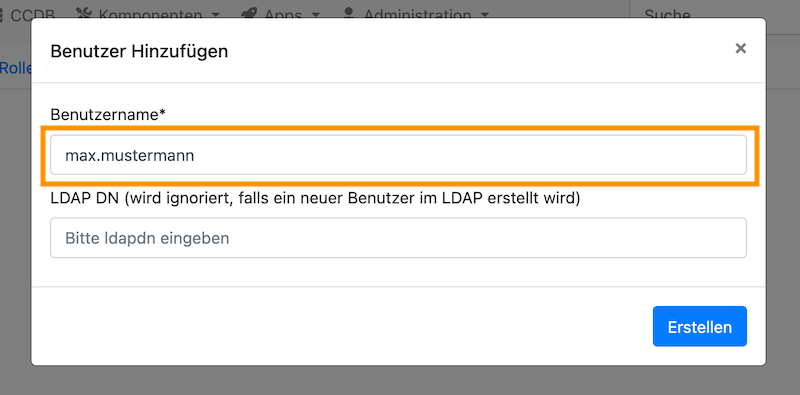
4. Im sich öffnenden Pop-Up-Fenster den gewünschten Benutzernamen eingeben. Dabei sind gegebenenfalls Vorgaben zur Gestaltung von Benutzernamen beachten. Den Benutzer durch Erstellen anlegen.
5. Bei den Benutzerdaten die erforderlichen Felder ausfüllen:
Vorname
Nachname
E-Mail-Addresse
Dem Benutzer Mandanten zuweisen: Es wird über die Checkboxen festgelegt, welche Mandanten dem Benutzerkonto zugeordnet werden. Falls der anlegende Benutzer die Rechte für einen Mandanten besitzt, wird dieser Mandanten automatisch dem Benutzer zugeordnet.
Ist Deaktiviert: Hierüber kann das Benutzerkonto gesperrt werden.
Passwort muss geändert werden: Damit der Benutzer bei der ersten Anmeldung am System das Passwort ändert, muss diese Checkbox ausgewählt werden.
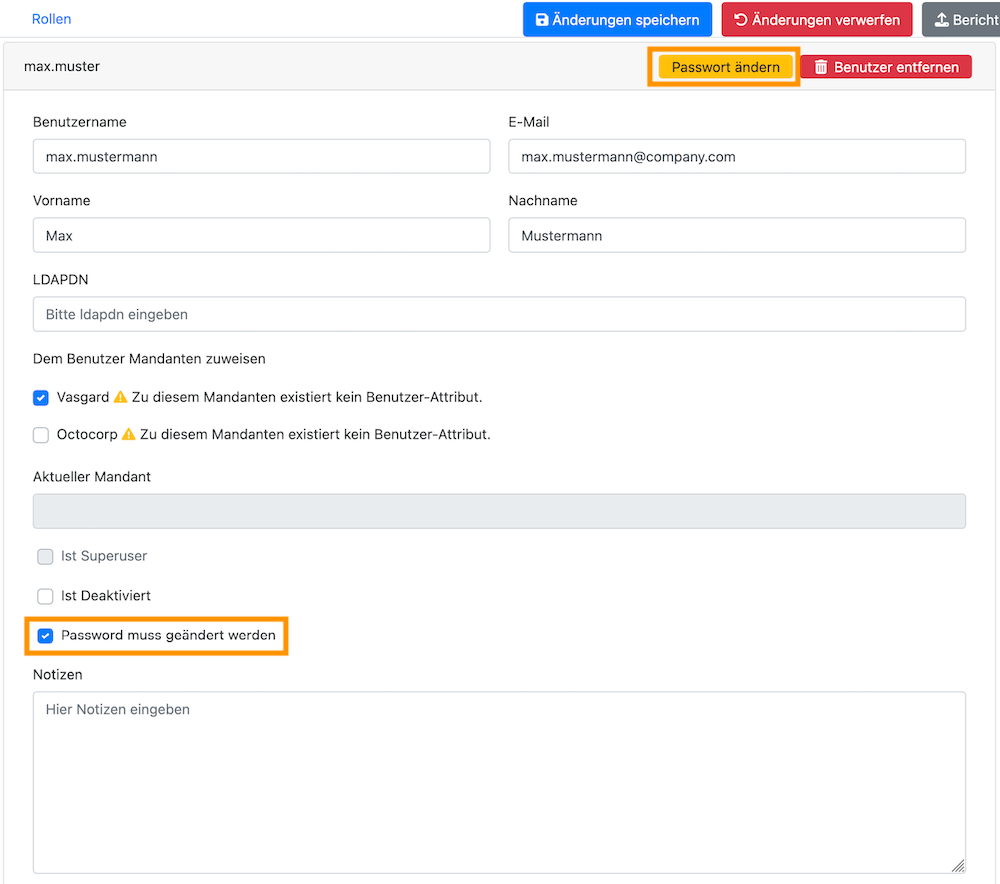
6. Da es sich um einen Systembenutzer handelt, muss für diesen noch ein Passwort gesetzt werden. Hierfür wird der entsprechende Dialog über Passwort ändern geöffnet.
7. Das temporäre Passwort entsprechend den Sicherheitsvorgaben unter Passwort und Passwort wiederholen eingeben.
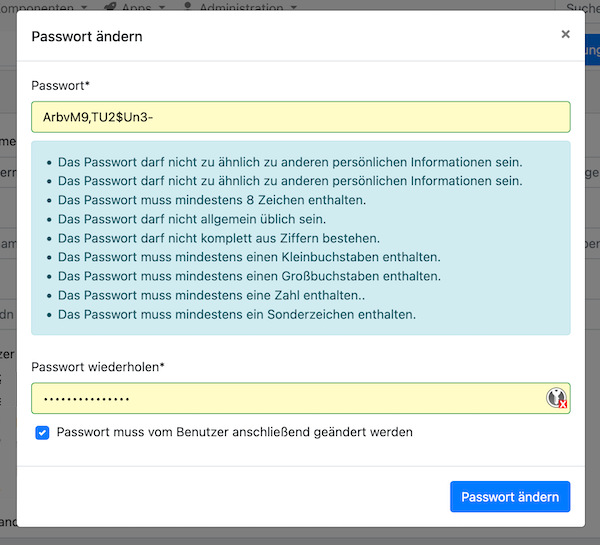
Die Option Passwort muss vom Benutzer anschließend geändert werden ist per default gesetzt. Es wird empfohlen diese Option beizubehalten, damit das Passwort vom Benutzer beim ersten anmelden selbst gesetzt wird. Weiterhin findet eine Prüfung der Komplexität des Passwortes statt.
Mit Passwort ändern wird das Passwort gesetzt.
8. Anschließend muss dem Benutzer das temporäre Passwort auf einem sicheren Weg übermittelt werden. Bei der ersten Anmeldung am System muss der Benutzer dann ein neues Passort vergeben.
Hinweis
Es können noch weitere Angaben zum Benutzer gemacht werden. So können ihm zum Beispiel noch Rollen oder Gruppen zugeordnet werden.
Benutzer einer Gruppe zuordnen
Den Benutzer auswählen, der einer Gruppe zugeordnet werden soll.
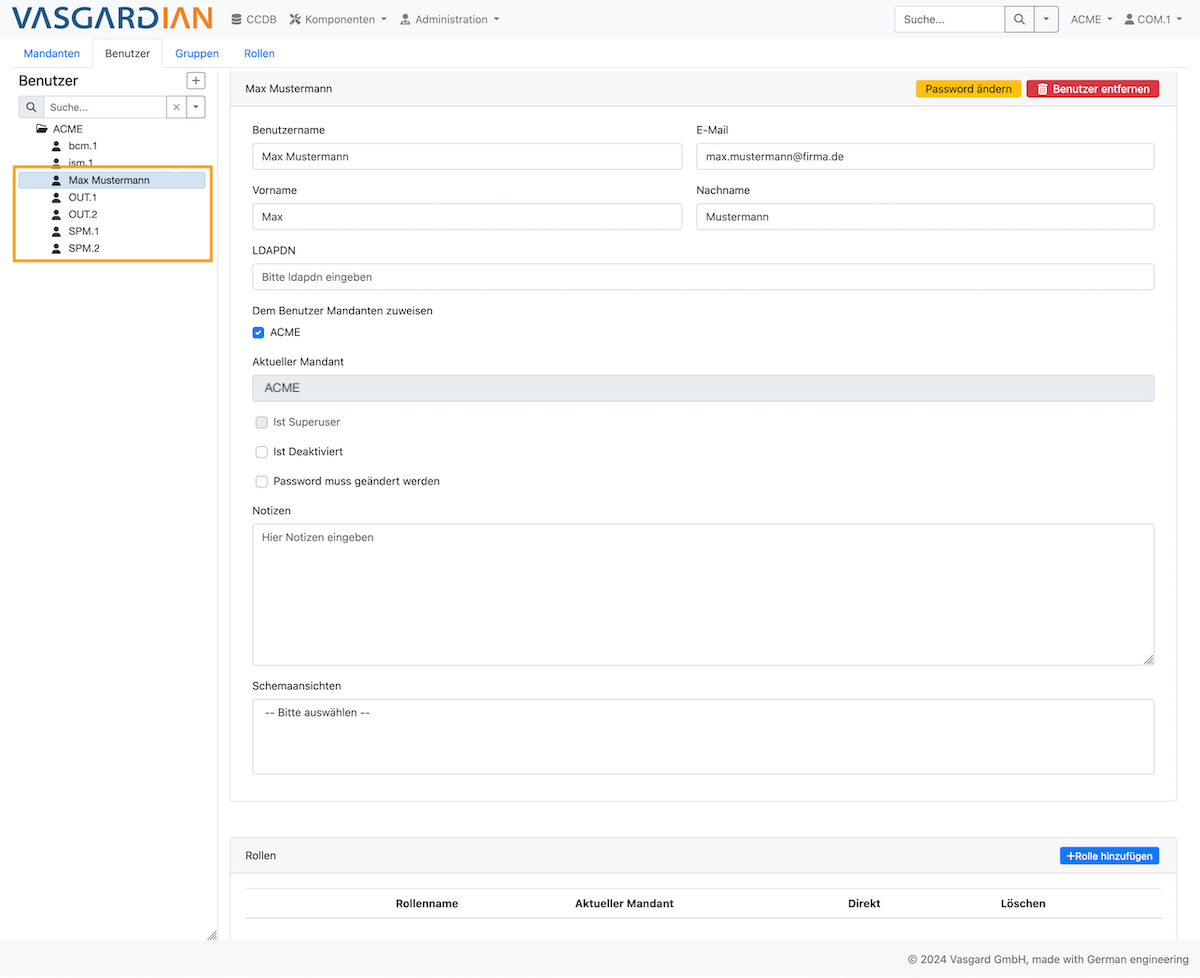
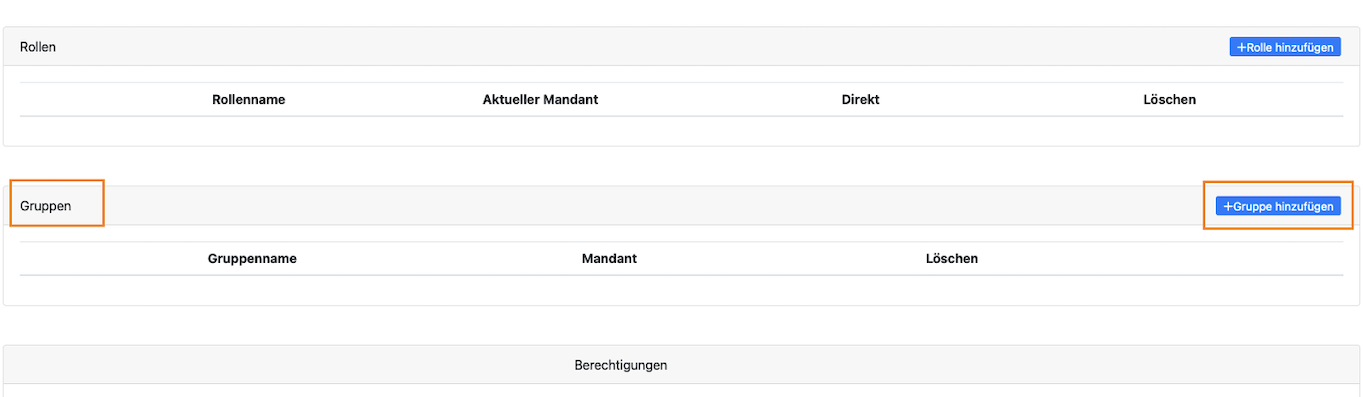
Im Bereich Gruppen den Button +Gruppe hinzufügen auswählen.
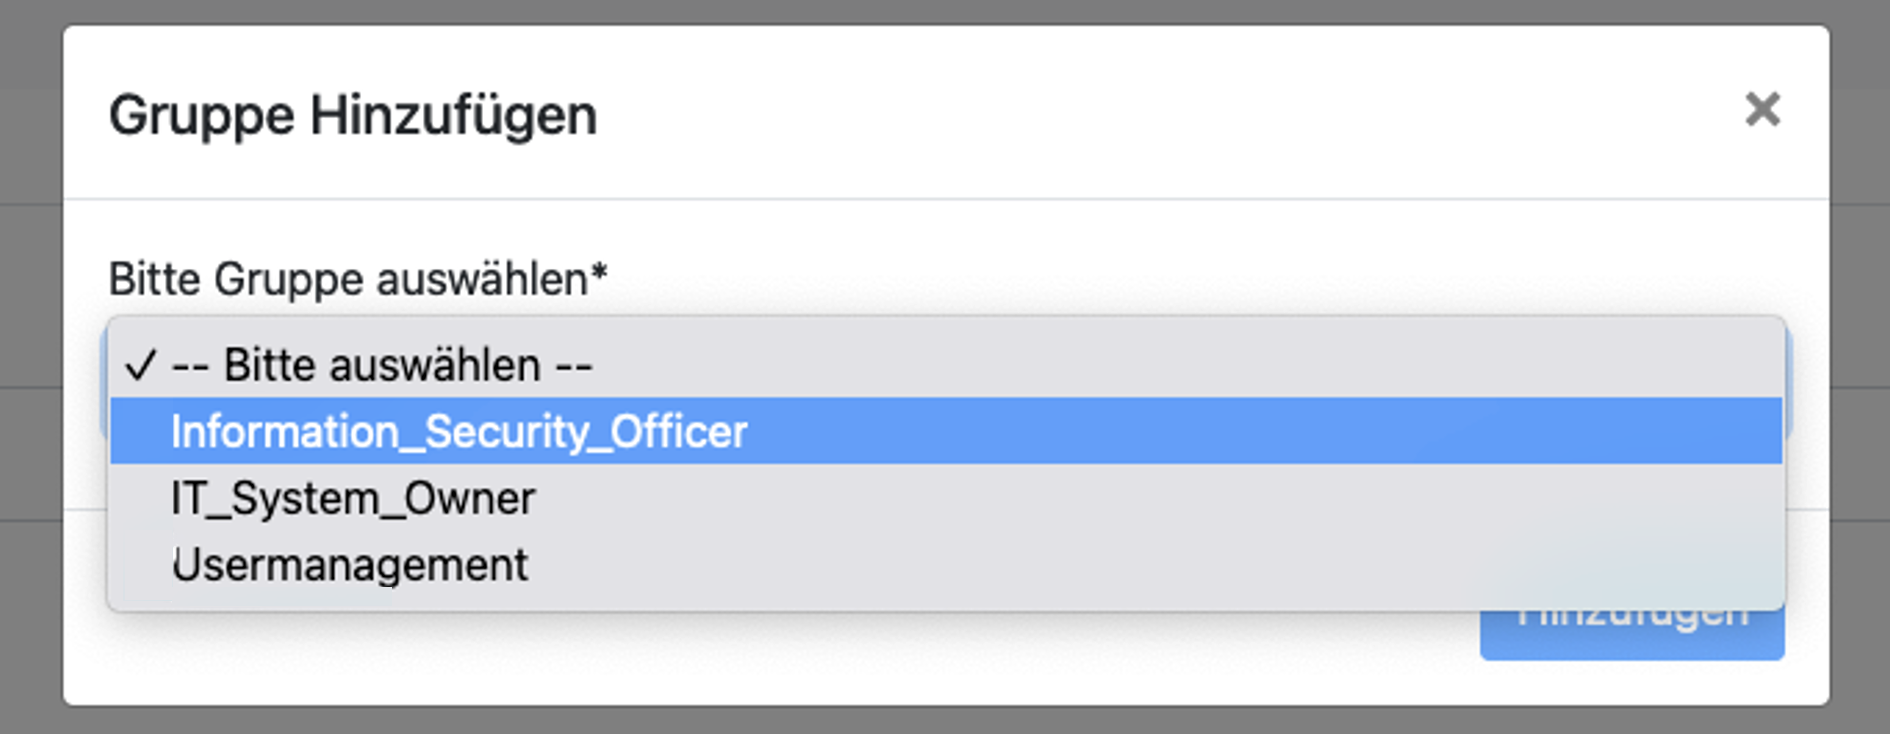
Anschließend über das Dropdown-Menü die gewünschte Gruppe auswählen.
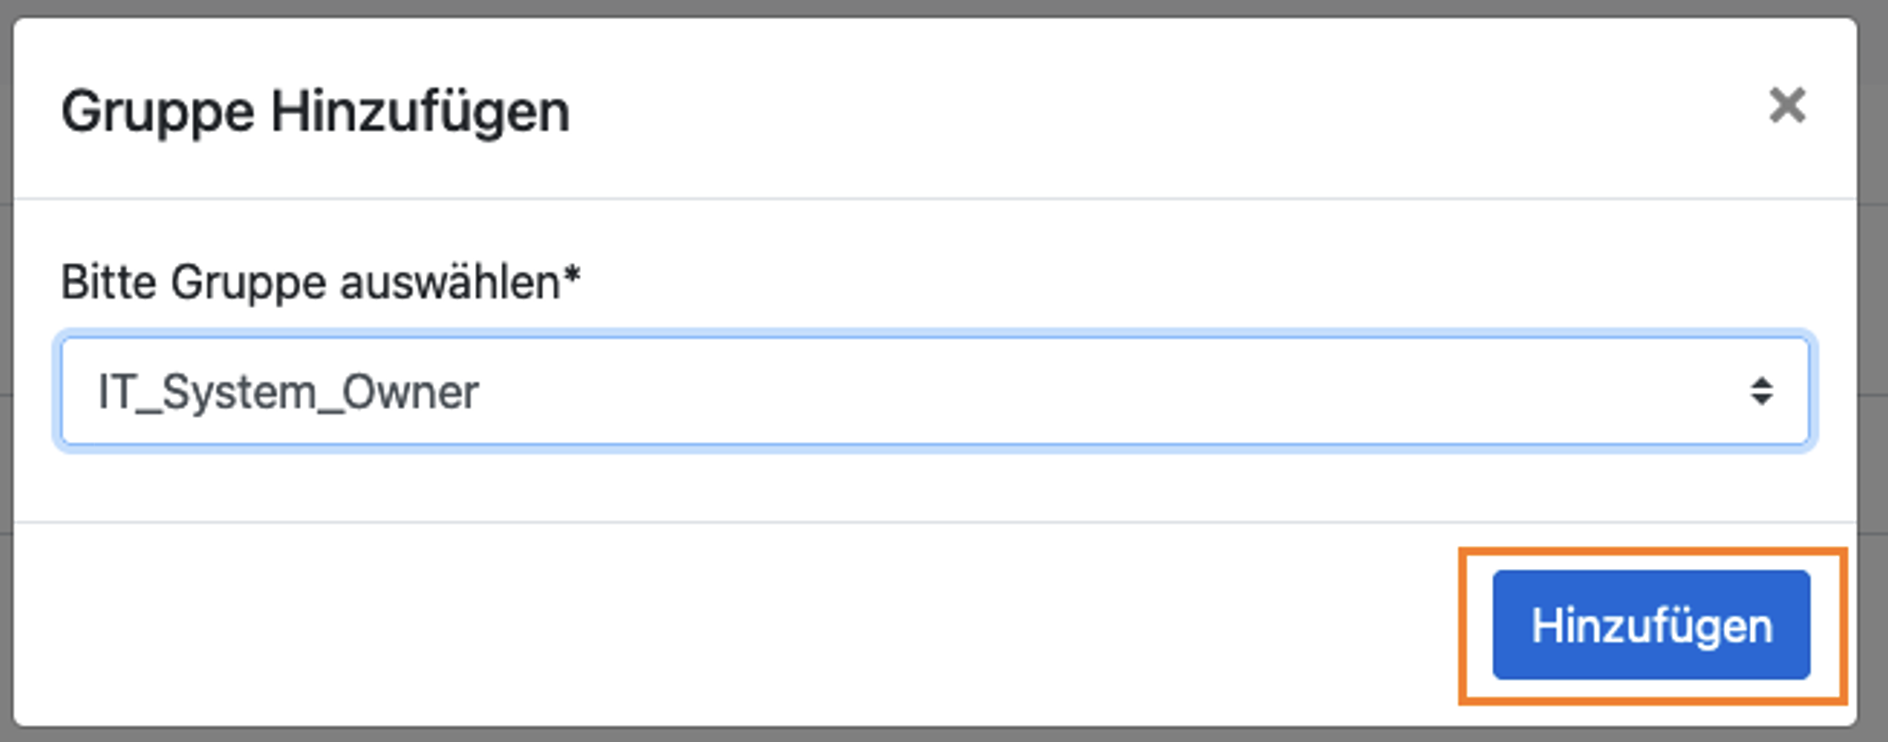
Mit Hinzufügen die Auswahl bestätigen.
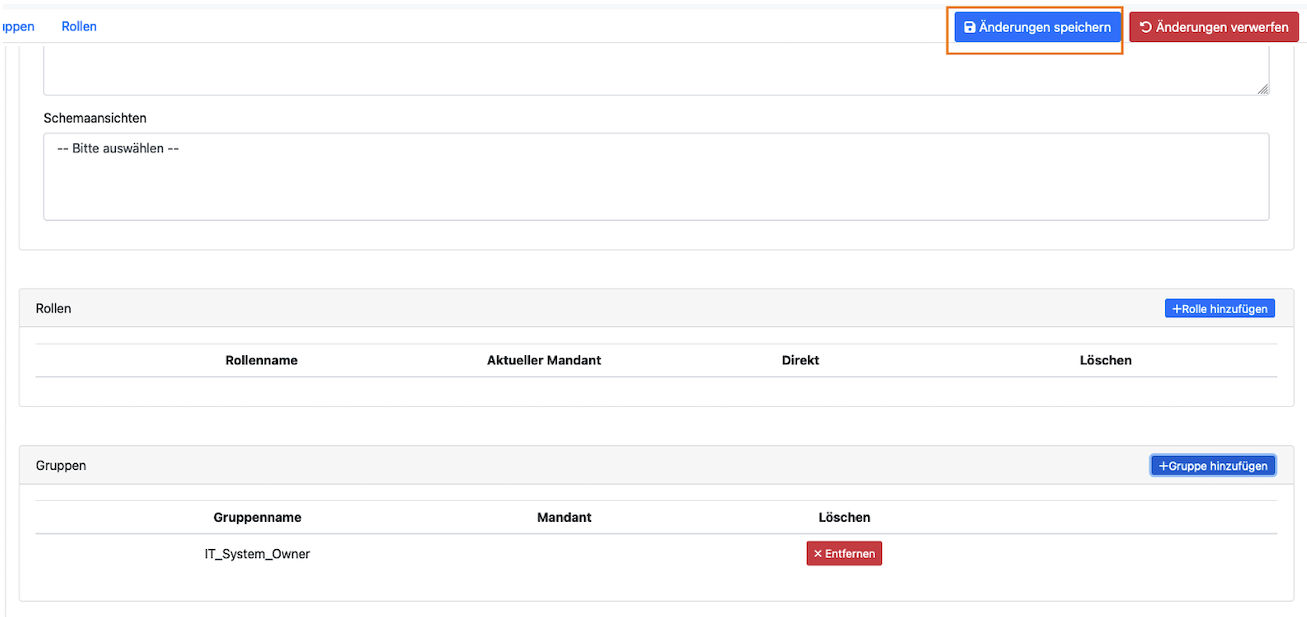
Die Gruppe wurde hinzugefügt. Anschließend noch mit einem Klick auf Änderungen speichern die Anpassungen speichern.
Benutzer einer Rolle zuordnen
Den Benutzer auswählen, dem eine Rolle zugeordnet werden soll.
Im Bereich Rollen den Button +Rolle hinzufügen auswählen.
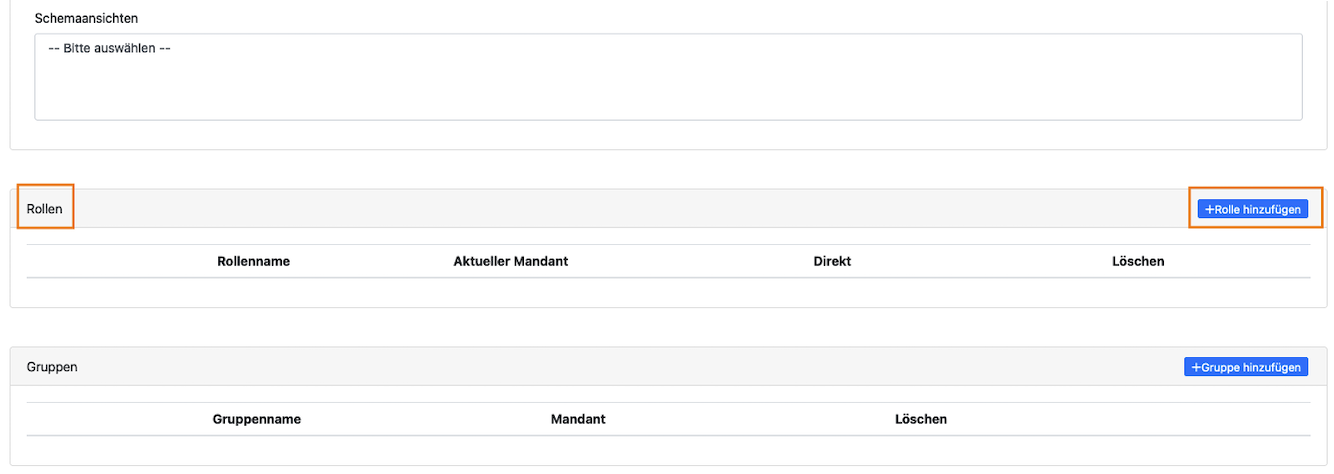
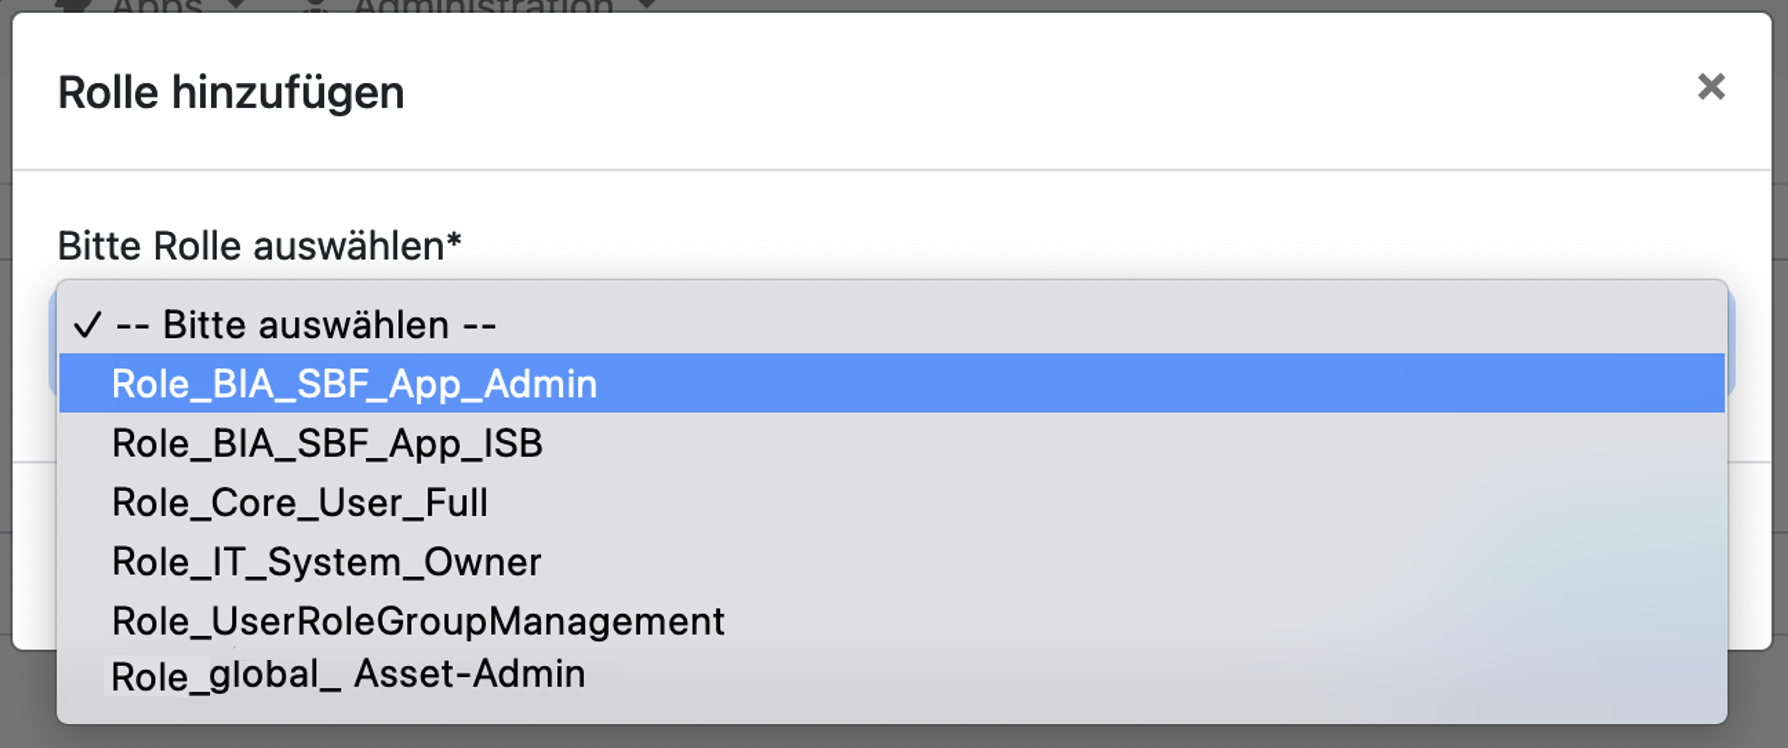
Über das Dropdown-Menü die gewünschte Rolle auswählen.
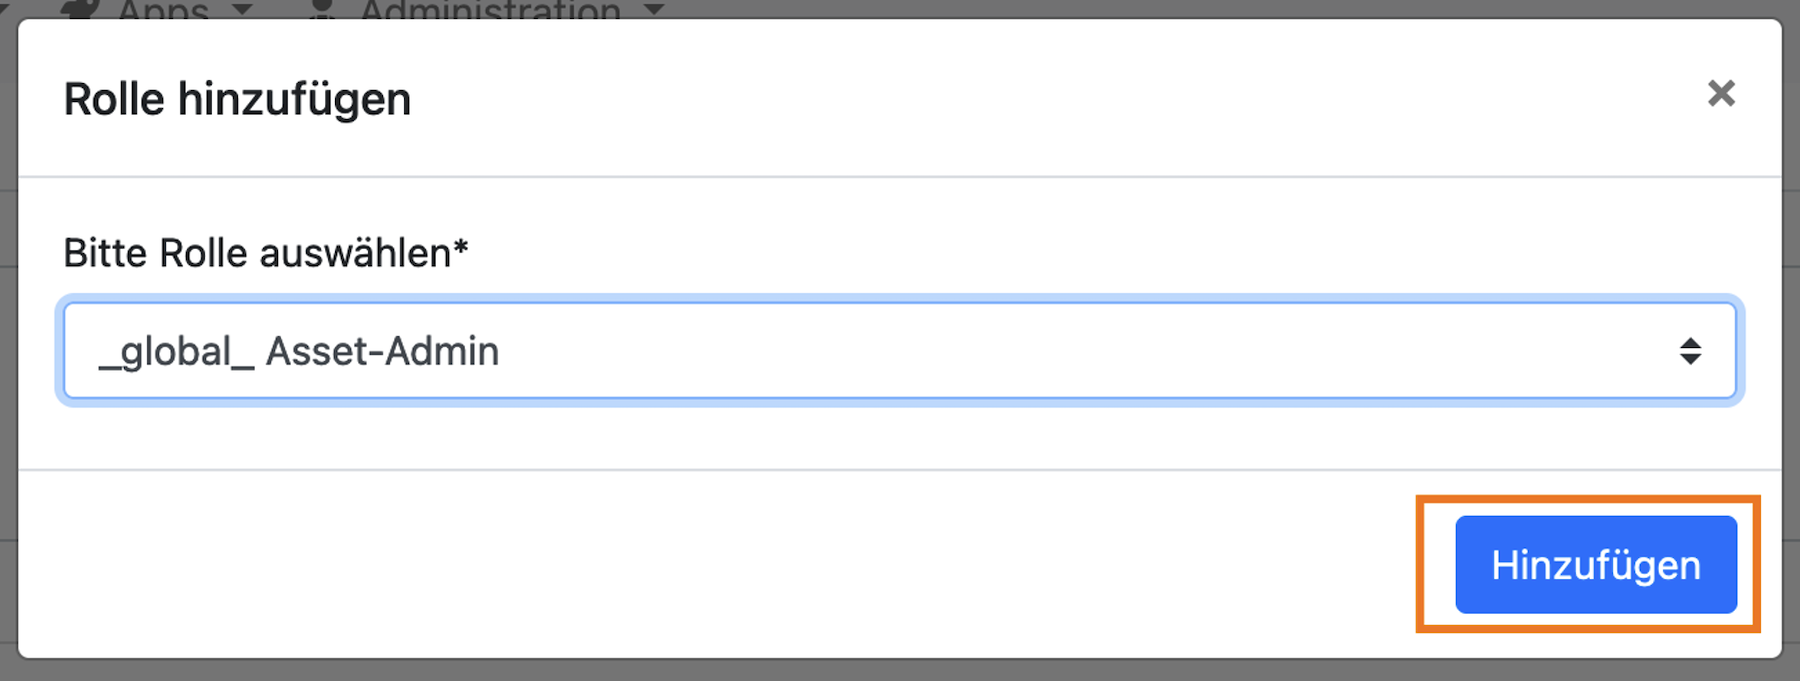
Mit Hinzufügen die Auswahl bestätigen.
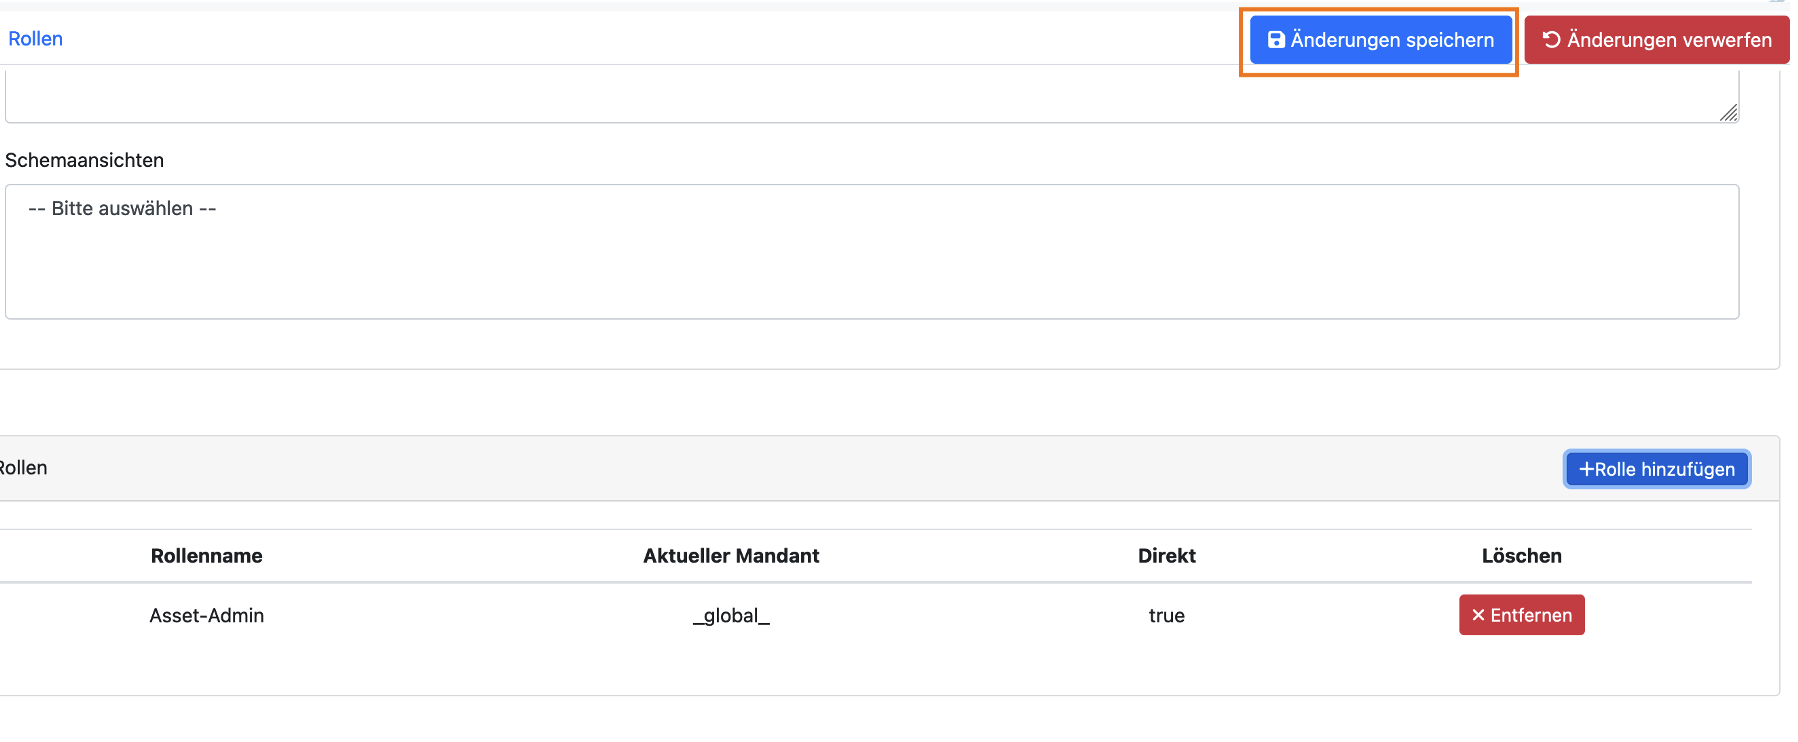
Die Rolle wurde hinzugefügt. Abschließend noch mit Änderungen speichern die Anpassungen sichern.
Gruppe
Eine Gruppe bildet das Bindeglied zwischen Benutzern und Rollen.
Einer Gruppe können mehrere Benutzer und mehrere Rollen zugeordnet sein.
Die Berechtigungen, die eine Rolle enthält, werden an alle Benutzer der Gruppe übertragen.
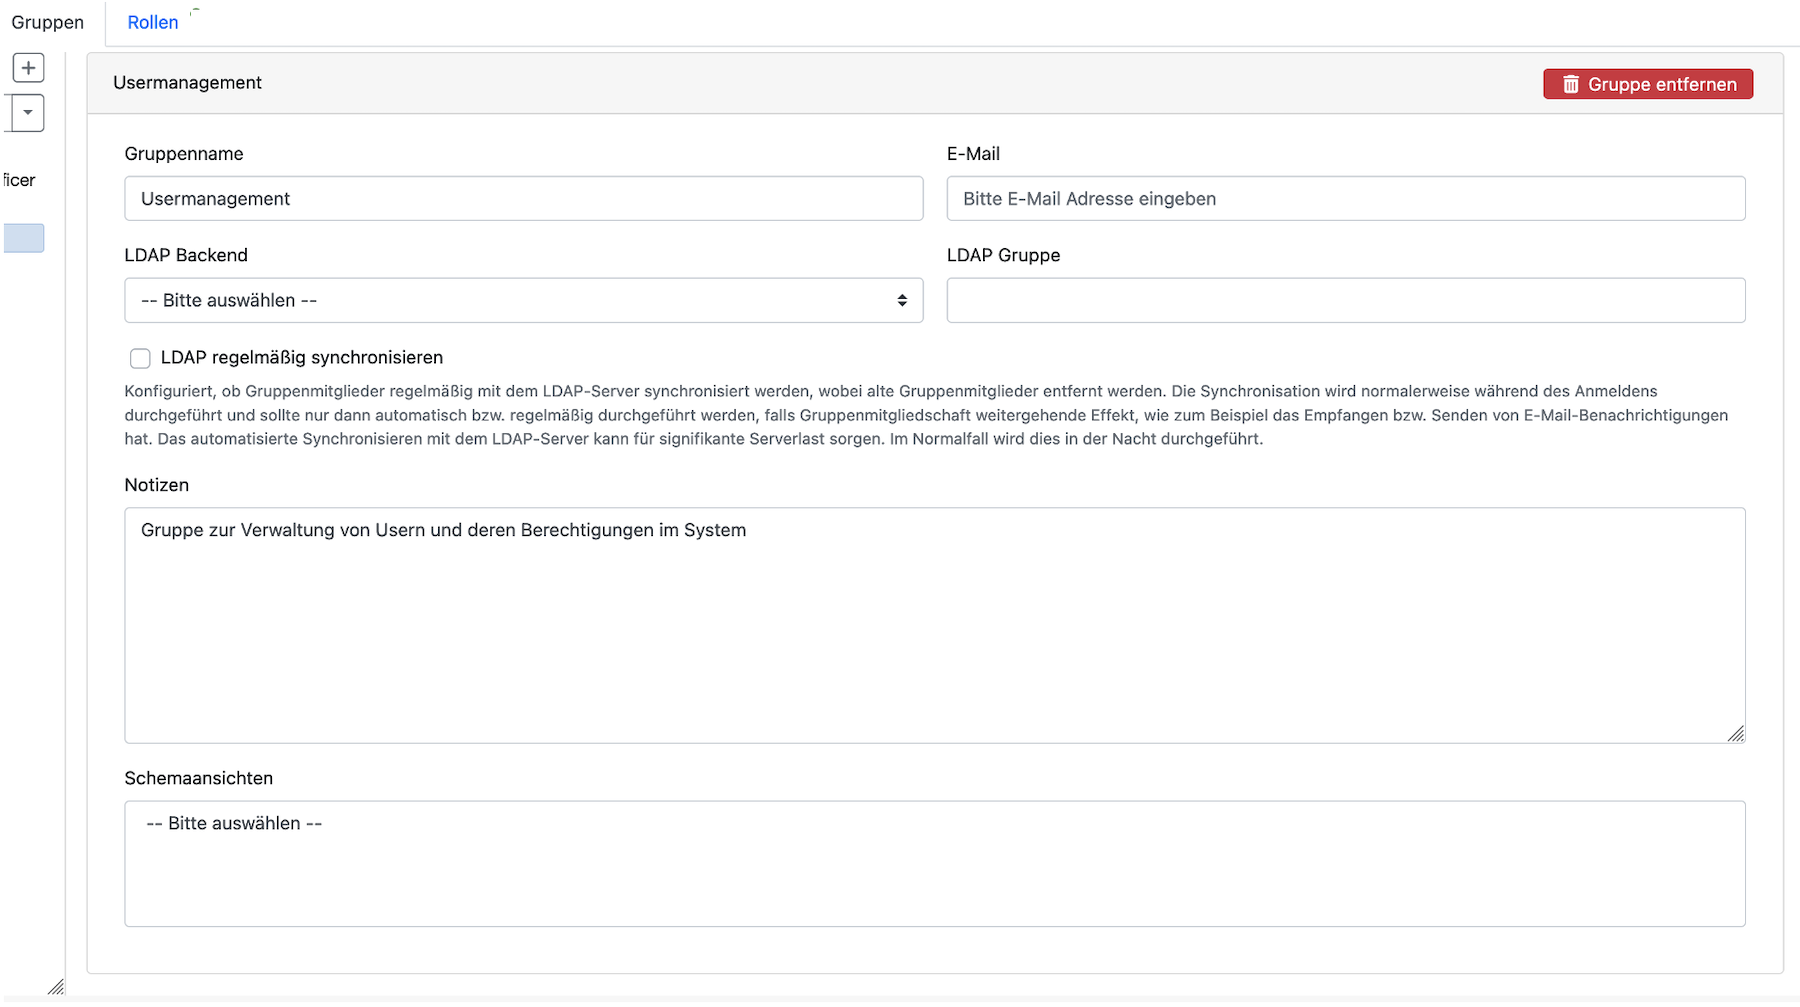
Unter LDAP Backend kann über das Pulldown-Menü ein LDAP-Backend ausgewählt werden, dem die Gruppe zugeordnet werden soll. Außerdem lässt sich hier ein Name für die LDAP-Gruppe festlegen.
Gruppe einer Rolle zuordnen
Im Bereich Rollen den Button +Rolle hinzufügen auswählen.
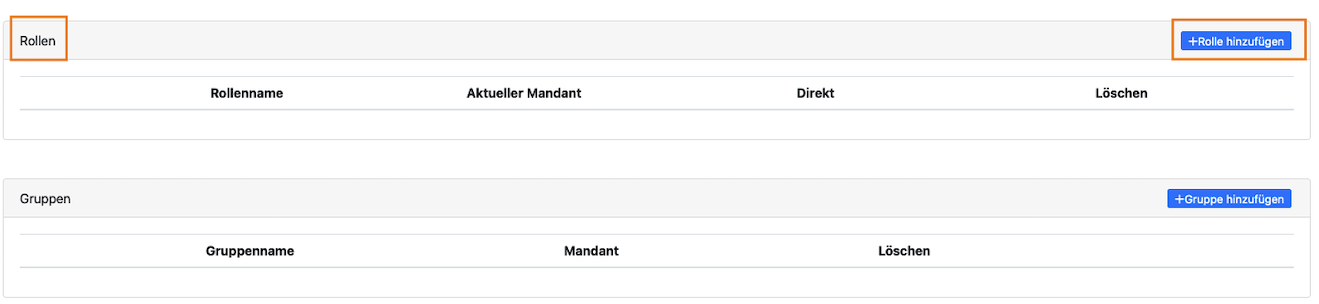
Über das Dropdown-Menü die gewünschte Rolle auswählen.
Mit Hinzufügen die Auswahl bestätigen.
Die Rolle wurde hinzugefügt. Abschließend noch mit Änderungen speichern die Anpassungen sichern.
Einer Gruppe Mitglieder (Benutzer) zuordnen
Im Abschnitt Mitglieder den Button +Mitglied auswählen.
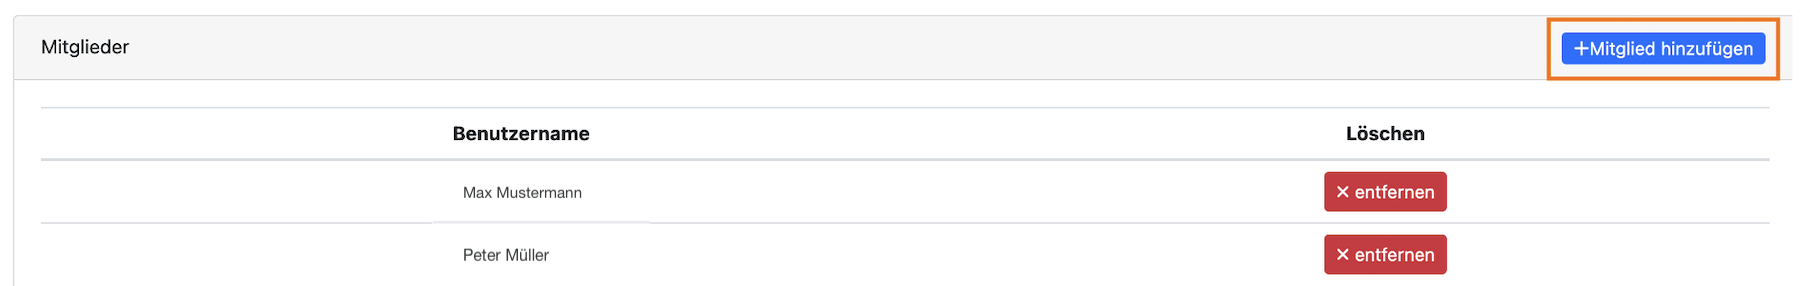
Über das Dropdown-Menü den gewünschten Benutzer auswählen.

Mit Hinzufügen die Auswahl bestätigen.
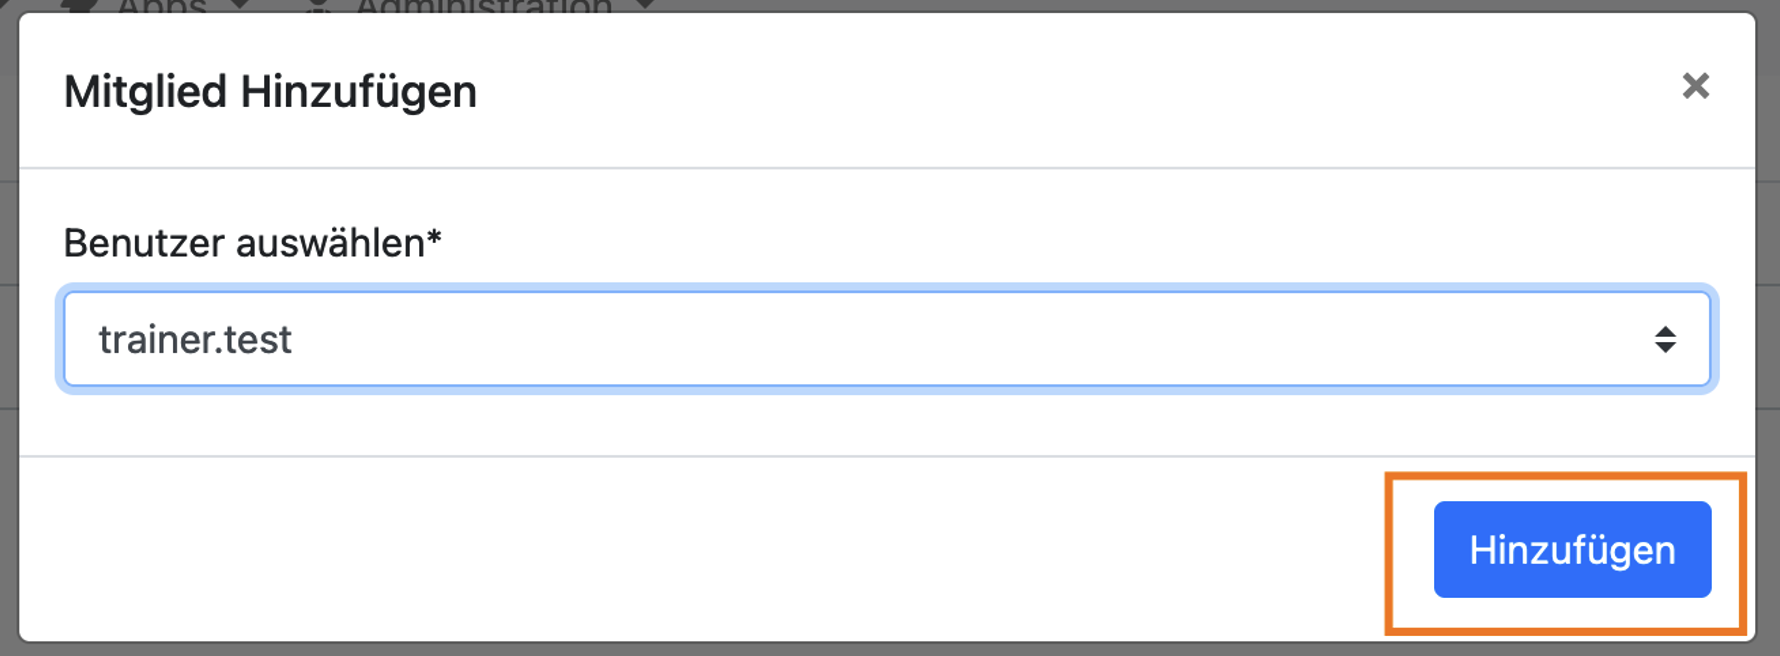
Der Benutzer wurde hinzugefügt. Abschließend noch mit Änderungen speichern die Anpassungen sichern.
Rollen
Rollen enthalten eine Menge an Berechtigungen. Diese Berechtigungen werden dabei unterteilt in:
Allgemeine Zugriffsrechte
App-spezifische Rechte
Assetklassen-spezifische Zugriffsrechte
Attribut-spezifische Rechte
Berechtigungen werden dabei entweder direkt an die einzelnen Benutzer vergeben oder über Rollen zugeordnet.
Dabei stehen pro Recht die Folgenden Optionen zur Verfügung:
Standardmäßig ist ein Recht beim Anlegen einer Rolle nicht vergeben, symbolisiert durch das Symbol ?. Das ? wird durch ein + oder ein – immer überstimmt. Wenn ein ? gesetzt ist, kann das Beschreiben Recht nicht wahrgenommen werden

Die Aktion erlauben, das Recht vergeben, symbolisiert durch das grüne + Symbol

Die Aktion verbieten, das Recht aberkennen, symbolisiert durch das rote - Symbol. Sollte über verschiedene Rollen auf einem Recht sowohl ein + als auch ein – vergeben sein, schlägt das Verbot immer die Erlaubnis.

Die Rechte der Assetklasse bzw. der Kernkomponenten werden in die folgenden Optionen unterteilt.
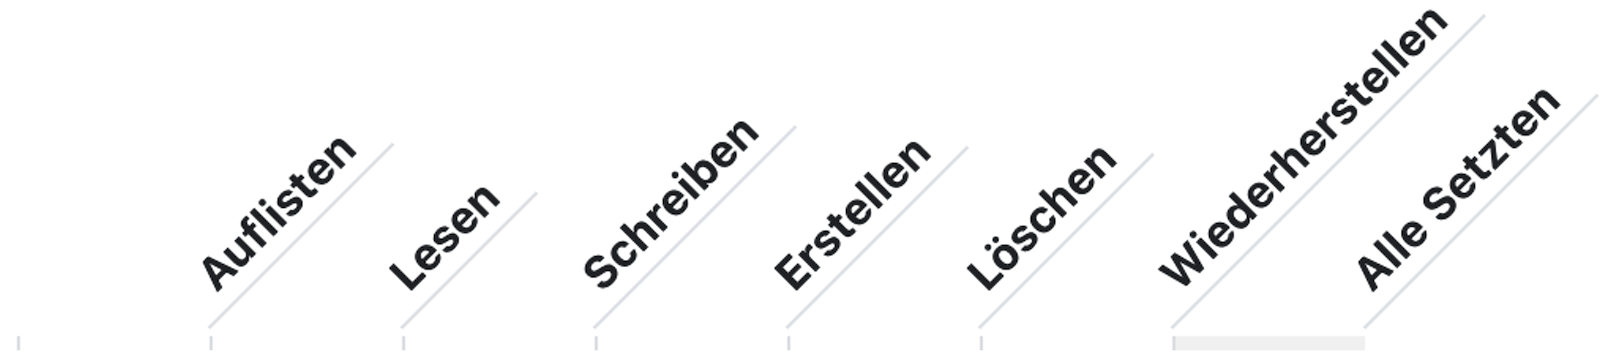
Diese sind einzeln zu setzen.
In einer Rolle sollten immer nur die Rechte gesetzt werden, die durch diese Rolle ausgedrückt werden sollen.
Soll z.B eine Rolle Zugriff auf die Assetklasse Anwendungen ermöglichen, wird nur hier ein grünes + gesetzt. Alle anderen Optionen bleiben mit dem ? versehen.
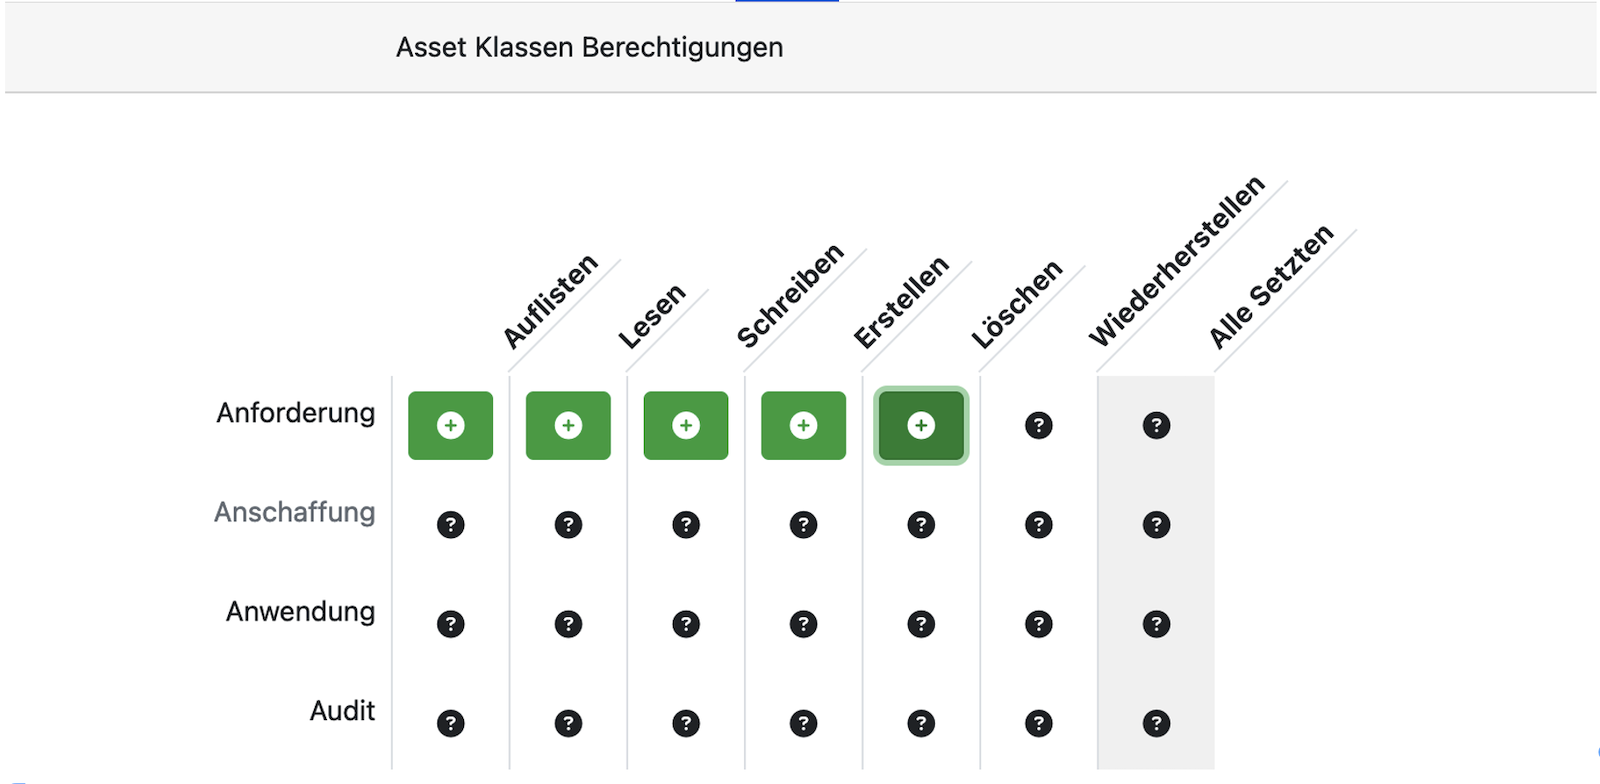
Die Berechtigungen der einzelnen Apps sind den App Beschreibungen zu entnehmen.
Nach dem Bearbeiten der Rollen sind die Änderungen zu speichern.
Im Feld Notizen sollten die Änderungen und Rollen lesbar hinterlegt werden. Z.B. wer (Name), hat wann (Datum) warum (Beispielsweise der Verweis auf eine Ticketnummer) welche Änderung durchgeführt:
2023-12-07 Max Mustermann: Rolle um Zugriff auf Anwendungen erweitert (Ticket #123456)
Die Änderungen an Rollen werden auch im Auditlog des VASGARD/IAN hinterlegt.
Danach steht bei einer Neuanlage die Rolle in Gruppen und Benutzern zur Verfügung. Bei einer Änderung von Rechten an der Rolle werden diese sofort an alle verknüpften Benutzer weitergegeben.